Switch 2 roda YouTube em demonstração de jailbreak, e novo exploit pode dispensar PC
Dias após a divulgação do ns2jb, um desenvolvedor mostrou o YouTube no console, e relatos falam de um método que dispensaria o computador.
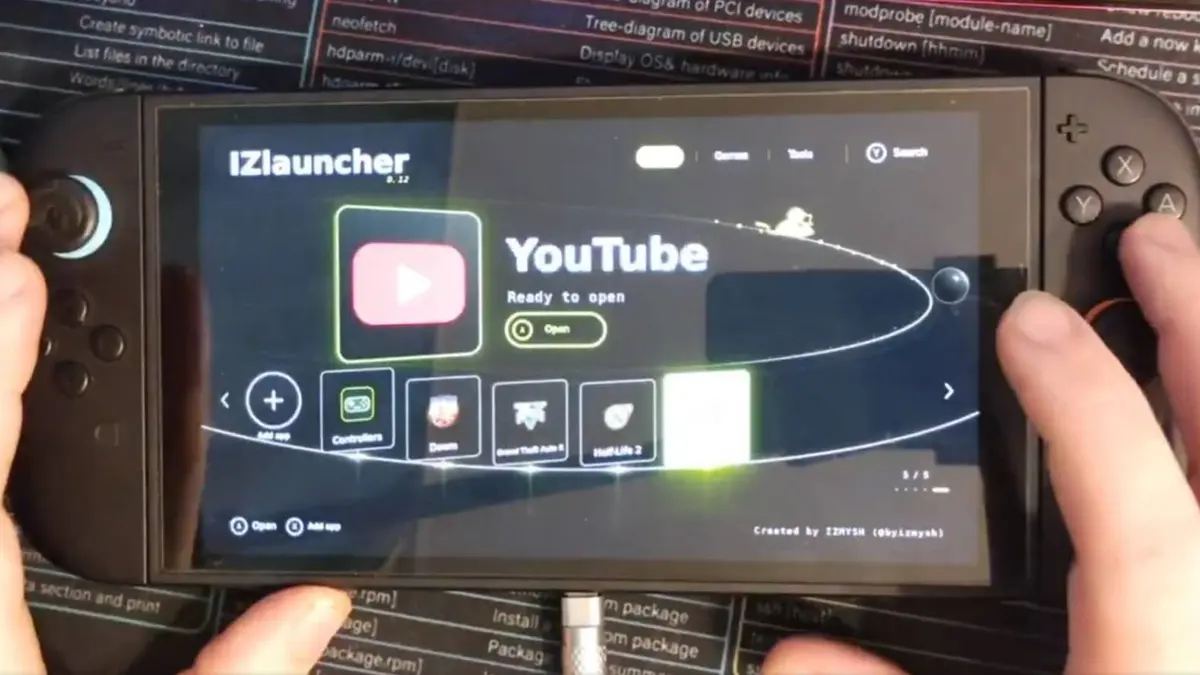
Imagem: reprodução/Hardware.com.br
O desenvolvedor @byizmysh publicou no X, em 25 de outubro, um vídeo com o YouTube aparentemente funcionando no Nintendo Switch 2. A demonstração veio poucos dias depois da divulgação do ns2jb, o primeiro jailbreak por software do console, segundo o Hardware.com.br.
Segundo o desenvolvedor, o projeto usa como base o VacuumTube, software de código aberto que reproduz a interface do YouTube para televisores. O app oficial, que existe no Switch original, segue incompatível com o Switch 2, e a própria Nintendo confirma isso em sua página de suporte. O projeto não tem versão pública para download nem documentação que permita repetir o resultado, e a demonstração não foi verificada de forma independente.
Como funciona o ns2jb
O ns2jb foi divulgado em 22 de outubro pelo pesquisador de segurança Sammy Hajhamid, o pepsipu. Ele funciona no firmware 23.0.1 e explora falhas no SmileBASIC 4, aplicativo de programação lançado para o primeiro Switch.
Na documentação técnica, Hajhamid diz ter achado, com ajuda do OpenAI Codex, um integer overflow no interpretador do SmileBASIC. Combinada a outra falha, no módulo do sistema de arquivos, a brecha permitiu executar código não autorizado com privilégios adicionais. Para mostrar o resultado, ele modificou Mario Kart World e incluiu personagens como Peter Griffin, Hatsune Miku e Cinnamoroll.
O desbloqueio é experimental e limitado. Exige um computador com Linux ou macOS na mesma rede e precisa ser repetido a cada reinicialização. De acordo com a Ars Technica, a exploração também não dá acesso completo ao kernel. Depois da divulgação, a Nintendo retirou o SmileBASIC 4 da eShop.
Método sem computador é só relato
O pesquisador Gezine, conhecido por trabalhos com segurança de consoles, estaria desenvolvendo uma versão untethered. Relatos no Reddit, repercutidos pelo Wccftech, descrevem um instalador que guardaria a cadeia de exploração nos dados de salvamento e a acionaria na inicialização do console. Isso eliminaria o PC a cada reinício.
Não há confirmação independente de que a implementação esteja pronta ou estável. Um exploit restrito ao ambiente de usuário também não equivale a um firmware personalizado completo, como o Atmosphère do Switch original.
Outros relatos falam em extração de arquivos RomFS de jogos do Switch 2, incluindo supostos dados de Mario Kart World e da versão beta de The Duskbloods. Essas alegações não foram comprovadas publicamente.
O acordo de usuário da Nintendo proíbe modificações não autorizadas e prevê medidas que podem chegar à inutilização permanente de funções do aparelho. Hoje, não existe método público, simples e permanente que dê controle total do hardware.
Fonte: Hardware.com.br. Texto produzido com apoio de inteligência artificial a partir da fonte citada e revisado pela redação.