Pendrive Lenovo com leitor de digital, vendido como AES-256, tinha só um cartão SD comum
O pesquisador Xusheng Li mostrou que o ThinkPlus FU100 não criptografava nada. Testes com IA acharam chaves fixas e contas ocultas em outros produtos.
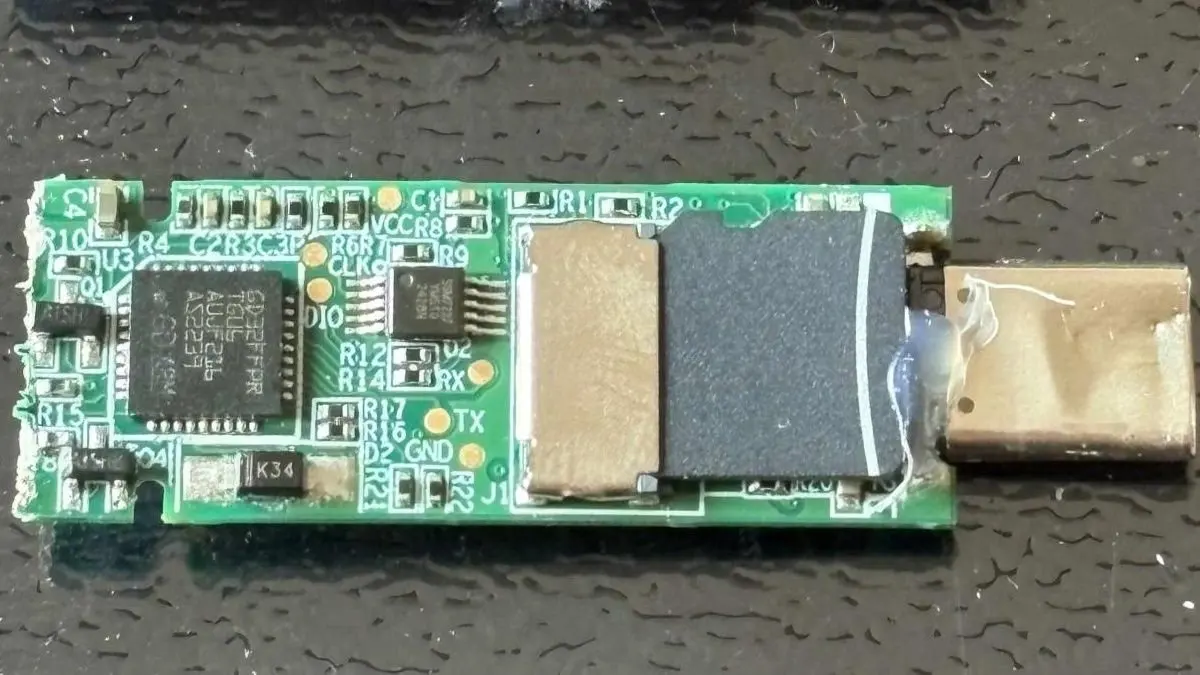
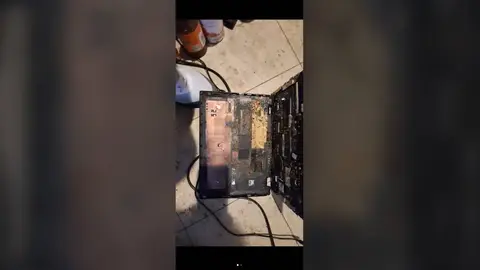
Imagem: reprodução/Tom's Hardware
O pesquisador de segurança Xusheng Li descobriu que o pendrive Lenovo ThinkPlus FU100, vendido como dispositivo com criptografia AES-256, é por dentro um cartão SD comum. A informação vem do HackingPassion e foi repercutida pelo Tom's Hardware.
O leitor de digital só liga a conexão USB. Nenhum dado no cartão é criptografado, então quem tem acesso físico ao aparelho chega aos arquivos sem dificuldade. Em uma palestra em março, Li resumiu o FU100 como um cartão SD numa caixa sofisticada e disse que segurança de hardware pode ser puro marketing.
A correção da Lenovo
A análise original do FU100 saiu no ano passado, e a solução provisória foi passar epóxi sobre o cartão. A correção definitiva veio no início deste ano e vale para o FU100, o FU200, o TU800 e o SSD TSD303. O dono precisa ligar para uma central de atendimento na China e depois enviar o aparelho para troca ou aceitar uma atualização de firmware no local.
A Lenovo recomenda copiar os dados antes e apagar o drive antes de mandá-lo. O aviso de segurança tem severidade alta e inclui três CVEs. Um deles trata do software de configuração, que permitia a um usuário local logado driblar a autenticação do dispositivo e cadastrar uma digital não autorizada.
O SSD que entregava a senha
A mesma pesquisa achou outra falha no SSD externo TSD303. Os dados eram de fato criptografados, mas o drive devolvia a senha correta por USB, em texto puro, para o software compará-la. Capturar essa senha era simples.
A primeira correção chegou três meses depois do relatório. Usava uma cifra de bloco com chave derivada de um valor parecido com um timestamp, e o software da Lenovo conseguia derivar essa chave. Se o aparelho fosse roubado, a proteção não servia de nada. A segunda correção, no fim do ano passado, faz o próprio drive conferir a senha digitada, de modo que a correta nunca sai dele.
Outros fabricantes e o uso de IA
O mesmo kit de desenvolvimento do TSD303 cobria nove outros dispositivos de vários fabricantes. A maioria podia revelar senhas a um atacante habilidoso, e dois deixavam os dados sem criptografia em um cartão microSD. Li borrou a lista de fabricantes nos slides.
Na etapa seguinte, ele usou o Codex, da OpenAI, junto com a ferramenta de engenharia reversa da empresa onde trabalha. Contra o software da Netac, o processo levou cerca de sete minutos: o Codex encontrou uma chave fixa dentro do programa e a senha do usuário gravada em logs de diagnóstico.
- KakaSoft USB Copy Protection: o Codex reconstruiu a senha interna que o programa gera e decifrou um arquivo de teste em cerca de 26 minutos, sem a senha do usuário.
- Nexcopy Copy Secure: cerca de 10 minutos, com a chave liberada por um certificado embutido no aplicativo de leitura.
- SecZure YutianDun: duas contas "backdoor" ocultas, com senhas simples, achadas por depuração com viagem no tempo.
Os comentários de Li indicam que não dá para presumir má intenção nessas contas.
Sem aviso prévio
Li não avisou KakaSoft, Nexcopy nem SecZure. Para ele, um drive que já está na mão do atacante não pode ser recolhido nem atualizado com facilidade. A Netac ainda não tinha patch na época da palestra de março. A recomendação dele: validação feita no lado do cliente nunca é segura, e cada um deve conferir por conta própria o que o fabricante promete.
Como contraexemplo, Li citou um pendrive de código aberto, montado sobre um cartão microSD, que faz a criptografia corretamente. A chave é derivada da senha do usuário, então ler o cartão sozinho não rende nada ao atacante.
Fonte: Tom's Hardware. Texto produzido com apoio de inteligência artificial a partir da fonte citada e revisado pela redação.